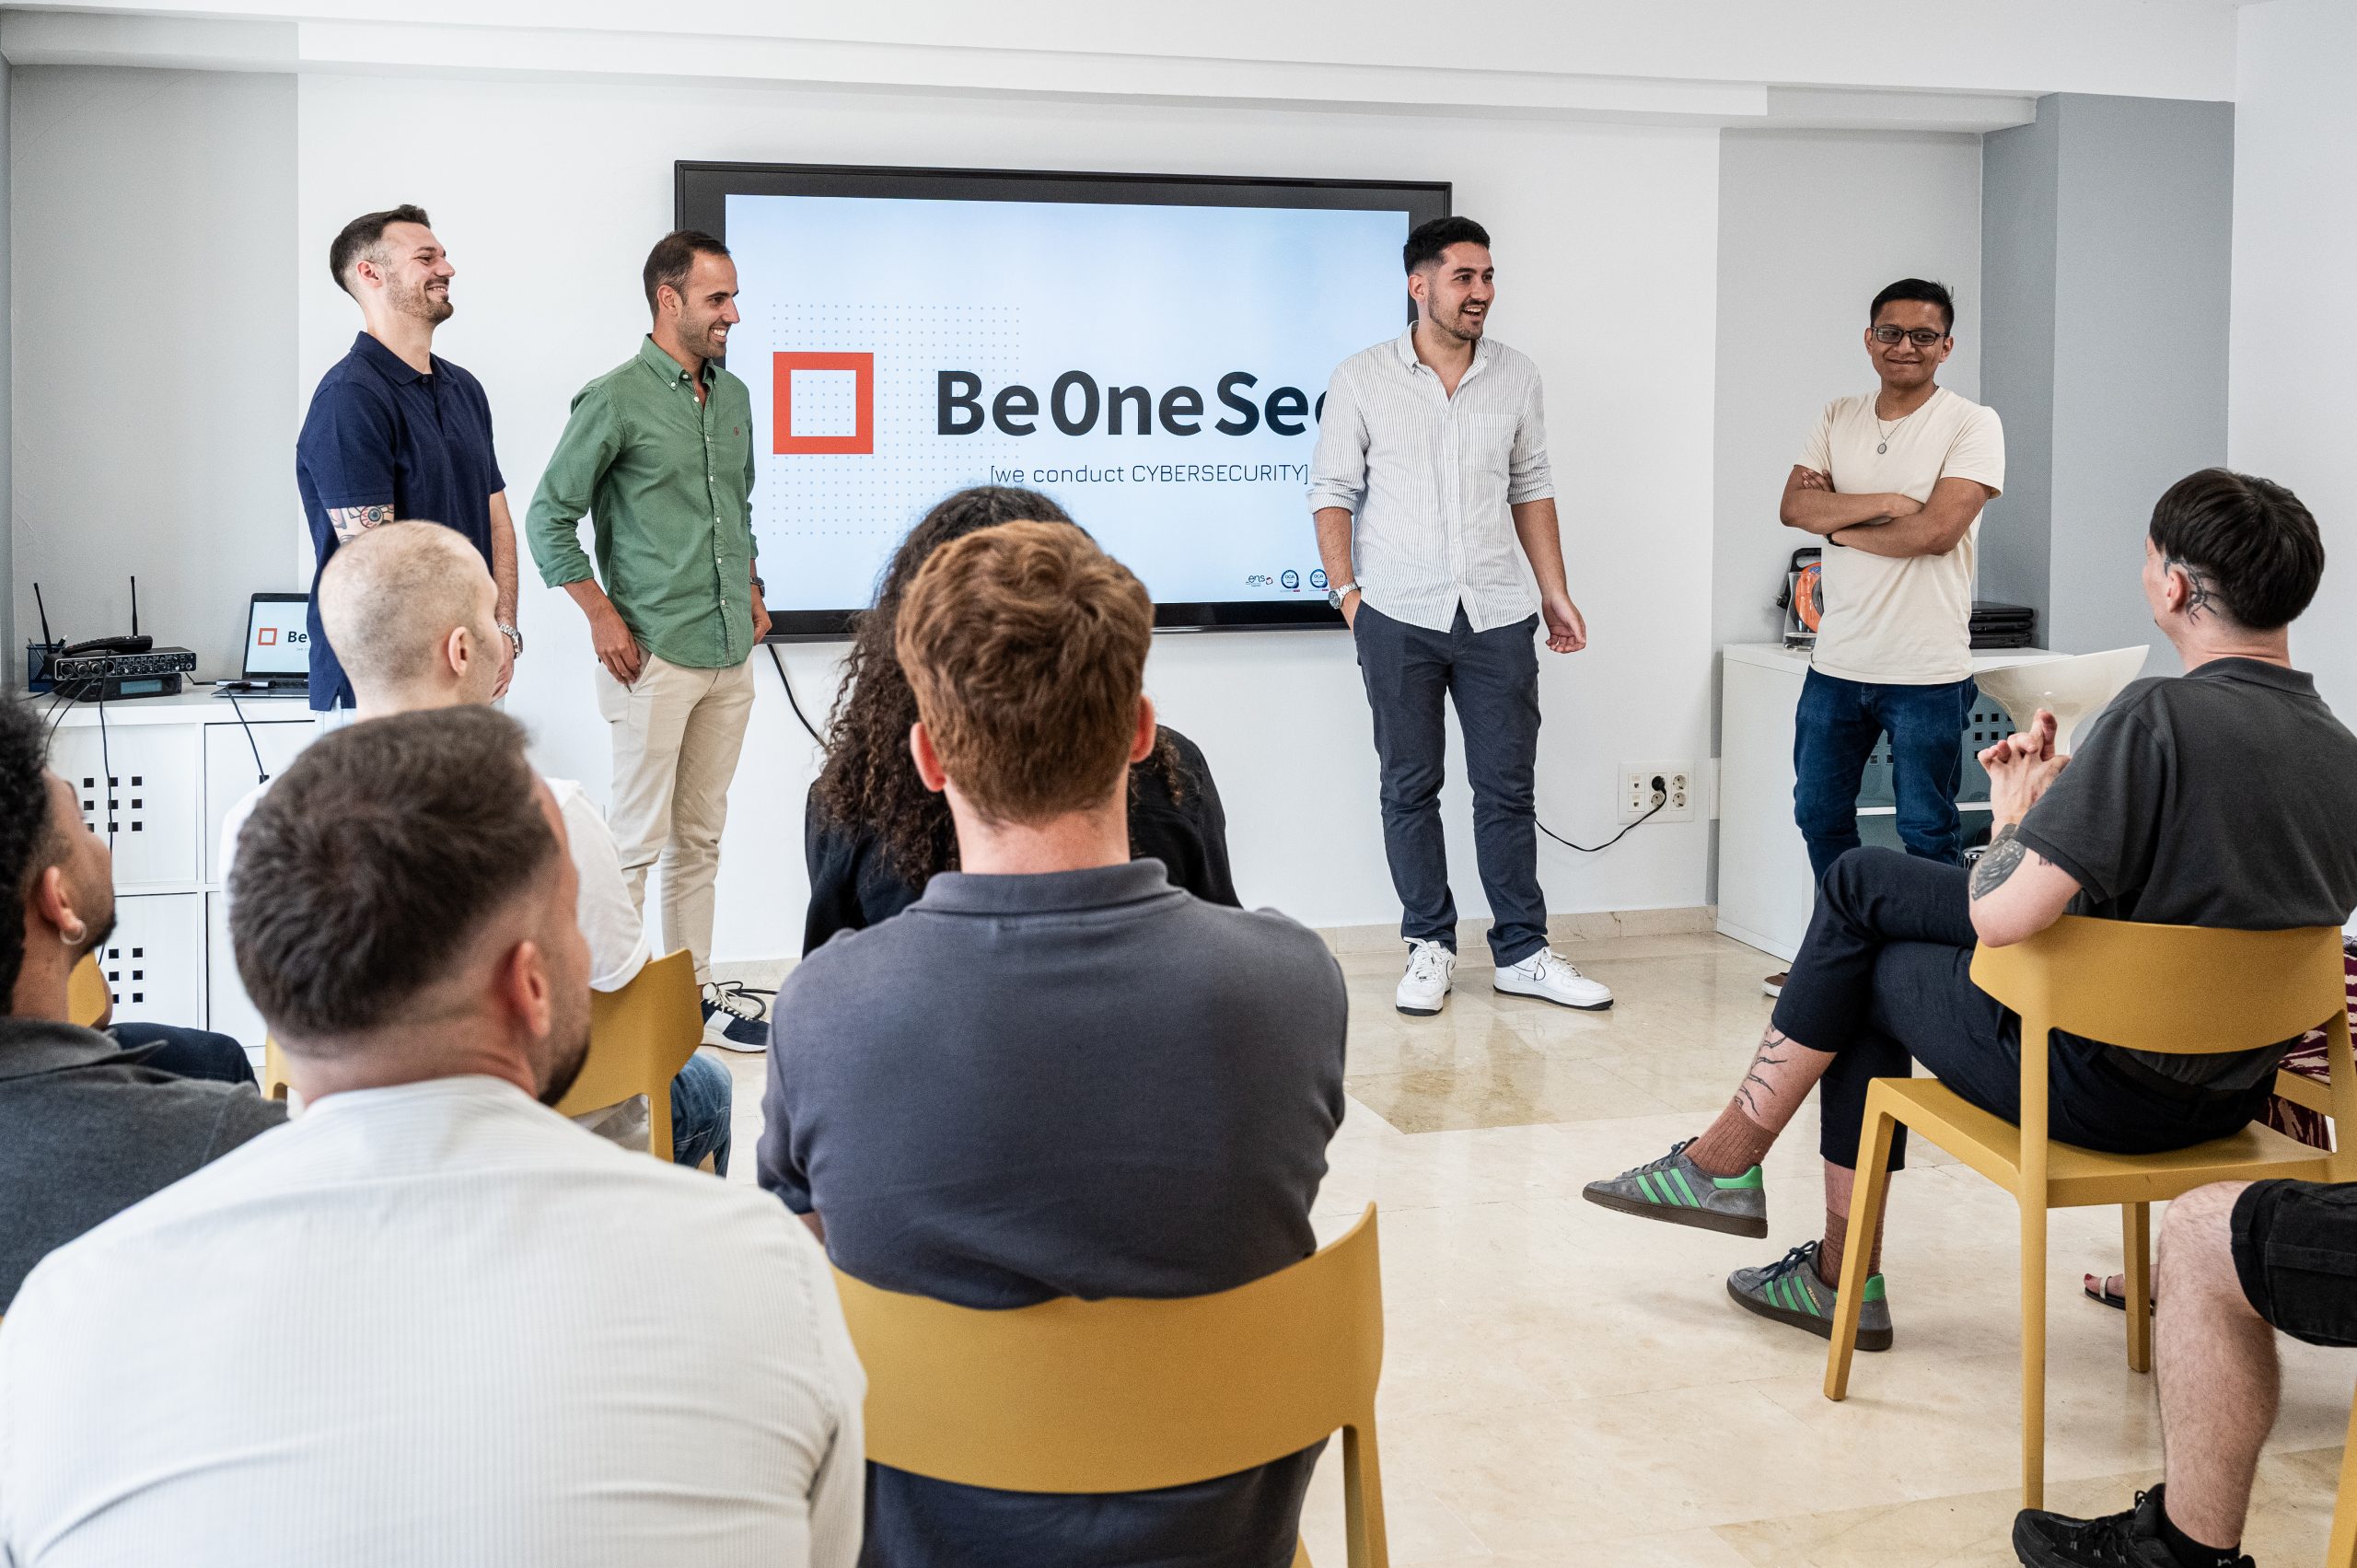
Ya está abierta la convocatoria de la segunda edición de las Becas de Cibereseguridad de la Cátedra de Ciberseguridad y Ciberinteligencia BeOneSec. Una oportunidad para que estudiantes con inquietud técnica y ganas de aprender participen en proyectos reales y se formen desde dentro.
Se convocan dos becas a media jornada, con una duración de 6 meses, para trabajar codo con codo con el equipo investigador del Departamento de Ingeniería Telemática y el equipo de BeOneSec.
El objetivo de estas becas es claro, que la formación no se quede en la teoría y que pueda ser traducido en aprendizaje práctico, con criterio y experiencia aplicable.
Objetivos para la beca 1.
Crear un sistema para el modelado de los activos OT de una organización usando OpenMaint (https://www.openmaint.org/en) como referencia y siguiendo la especificación ISA/IEC 62443.
Este modelado tiene como resultados el propio inventario gestionado en una herramienta (listado de activos y propiedades) y la generación de informes, como el modelado de amenazas o el análisis de riesgos.
Las tareas a realizar incluyen, a partir de la identificación pasiva de activos OT (fingerprinting) y sus vulnerabilidades elementales, mapear la información a controles ISA/IEC 62443, configuración de OpenMaint a la gestión de activos OT. Así como la elaboración de informes automáticos de auditoría y pruebas de concepto.
Más información : https://fius.us.es/5279-2090-convocatoria-de-beca-estar-matriculado-en-el-ultimo-curso-del-grado-o-master-en-ingenieria-de-la-rama-tic-telecomunicacion-informatica-o-ciberseguridad/
Objetivos para la beca 2.
Implementación práctica del software de identificación de activos OT de una planta, para ejecutar lo que denominamos “un levantamiento de activos OT”.
Se trata de la implementación de una sonda con los elementos software de captura y test pasivos o activos no invasivos, que se apoya en un hardware: equipo ligero (Raspberry Pi o SBC similar) con diferentes “gadget” de captura para traducir protocolos o conexionado a diferentes interfaces.
El objetivo es analizar el tráfico de una red industrial para descubrir posibles dispositivos, su versión inferida (para realizar un posterior análisis de vulnerabilidades), su posible localización (en función del switch o zona donde estamos auditando) y otros posibles metadatos que nos ayuden con el inventariado.
Nos centraríamos en lo más “común” (SCADA, modbus, etc), podemos usar como referencia los protocolos o dispositivos que nos han comentado diferentes organizaciones.
Proceso de solicitud.
Para poder participar en el proceso de selección, las personas interesadas deberán de enviar un email a rafaestepa@us.es
con:
- CV actualizado
- Datos de contacto (correo electrónico y teléfono)
Aceptación de solicitudes hasta el 1 de marzo de 2026.

